ανάγνωση σε: 12 λεπτά
Του Νίκου Μαρκόπουλου | CEO & Founder, AEGIS CyberOps
Εδώ και χρόνια λέμε ότι ο μεγαλύτερος κίνδυνος στο Διαδίκτυο δεν είναι απαραίτητα ο «ιδιοφυής hacker» που βλέπουμε στις ταινίες.
Πολύ συχνότερα είναι κάποιος που θέλει τον κωδικό μας, την πρόσβαση στο email μας, τα χρήματά μας ή τα δεδομένα των πελατών μας.
Μέχρι πρόσφατα όμως είχε ένα σοβαρό πρόβλημα.
Χρειαζόταν ανθρώπους.
Κάποιος έπρεπε να γράψει το παραπλανητικό email.
Κάποιος να ερευνήσει το θύμα.
Κάποιος να γράψει ή να προσαρμόσει κώδικα.
Κάποιος να δημιουργήσει διαφορετικά μηνύματα.
Κάποιος να συνομιλεί με τα θύματα μιας απάτης.
Κάποιος να οργανώνει και να επεξεργάζεται τις πληροφορίες που συγκεντρώνονταν.
Η Τεχνητή Νοημοσύνη αρχίζει να αλλάζει αυτή την εξίσωση.
Και μια νέα έκθεση της Anthropic, μιας από τις μεγαλύτερες εταιρείες Τεχνητής Νοημοσύνης στον κόσμο, δείχνει πόσο γρήγορα συμβαίνει αυτή η αλλαγή.
Δεν μιλάμε για το μέλλον
Αυτό είναι το πρώτο που πρέπει να καταλάβουμε.
Δεν συζητάμε για ένα υποθετικό σενάριο του 2035.
Στην έκθεση που δημοσίευσε τον Σεπτέμβριο του 2026, η Anthropic παρουσιάζει πραγματικές περιπτώσεις κακόβουλης χρήσης των μοντέλων της που, σύμφωνα με την εταιρεία, εντοπίστηκαν και διακόπηκαν.
Οι περιπτώσεις καλύπτουν δραστηριότητα από τον Δεκέμβριο του 2025 έως τον Αύγουστο του 2026 και περιλαμβάνουν κυβερνοεπιθέσεις, απάτες, επιχειρήσεις επιρροής, παρακολούθηση και άλλες μορφές κακόβουλης χρήσης.
Οι δράστες δεν ήταν όλοι ίδιοι.
Υπήρχαν οικονομικά υποκινούμενοι εγκληματίες.
Υπήρχαν ύποπτες κρατικά υποστηριζόμενες ομάδες.
Υπήρχαν επιχειρήσεις παρακολούθησης και προπαγάνδας.
Το σημαντικό όμως για εμένα δεν είναι μόνο ποιοι χρησιμοποίησαν AI.
Είναι τι τους επέτρεψε να κάνουν.
Ο hacker δεν έγινε ξαφνικά ιδιοφυΐα. Απέκτησε προσωπικό.
Αυτό ίσως είναι ο απλούστερος τρόπος να εξηγήσουμε τι αλλάζει.
Φανταστείτε έναν μικρό απατεώνα που μέχρι χθες μπορούσε να στείλει 100 κακογραμμένα phishing emails.
Σήμερα μπορεί να χρησιμοποιήσει AI για να γράψει πολύ καλύτερα ελληνικά.
Να δημιουργήσει διαφορετικό μήνυμα για διαφορετικό επάγγελμα.
Να αναλύσει δημόσιες πληροφορίες.
Να προσαρμόσει το μήνυμα στον άνθρωπο που θέλει να εξαπατήσει.
Να δημιουργήσει κείμενο, κώδικα και αυτοματισμούς.
Και να κάνει όλα αυτά πολύ ταχύτερα από ό,τι θα μπορούσε μόνος του.
Η Anthropic το περιγράφει με τρεις έννοιες:
ταχύτητα, κλίμακα και βάθος.
Αυτό είναι, κατά τη γνώμη μου, το πραγματικό πρόβλημα.
Δεν χρειάζεται το AI να δημιουργήσει έναν καινούργιο Einstein του κυβερνοεγκλήματος.
Αρκεί να κάνει έναν μέτριο εγκληματία πολύ πιο παραγωγικό.
Και αυτό αφορά άμεσα τον λογιστή και τον επιχειρηματία
Γιατί ποιο είναι το μεγαλύτερο εμπόδιο σε μια μαζική απάτη;
Ο χρόνος.
Θέλεις να εξαπατήσεις έναν λογιστή; Πρέπει να μάθεις πώς μιλούν οι λογιστές.
Θέλεις να εξαπατήσεις έναν δικηγόρο; Πρέπει να γράψεις διαφορετικά.
Θέλεις να στοχεύσεις Έλληνα; Πρέπει το μήνυμα να μη μοιάζει σαν να μεταφράστηκε από κάποιον που δεν γνωρίζει ελληνικά.
Το AI μειώνει δραματικά αυτό το κόστος.
Το παλιό phishing που έγραφε «Αγαπητέ πελάτη, ο λογαριασμός σας έχει αναστολή, πατήστε εδώ» μας έκανε πολλές φορές να γελάμε.
Το επόμενο phishing μπορεί να μη μας κάνει καθόλου να γελάσουμε.
Μπορεί να είναι άψογα ελληνικά, να γνωρίζει το όνομα της εταιρείας και να χρησιμοποιεί τον σωστό επαγγελματικό τόνο.
Μπορεί να φαίνεται ότι προέρχεται από άνθρωπο που γνωρίζουμε.
Και μπορεί να δημιουργηθεί σε δευτερόλεπτα.
Η απάτη μπορεί πλέον να λειτουργεί σαν επιχείρηση
Μία από τις πιο εντυπωσιακές περιπτώσεις της έκθεσης αφορά δίκτυο ψεύτικων dating εφαρμογών.
Σύμφωνα με την Anthropic, το AI χρησιμοποιήθηκε για αυτόνομες συνομιλίες με πιθανά θύματα σε τεράστια κλίμακα.
Η εταιρεία αναφέρει περίπου 2,36 εκατομμύρια μηνύματα μέσα σε δύο εβδομάδες, τον Απρίλιο του 2026.
Και εδώ βρίσκεται ένα μάθημα που ξεπερνά κατά πολύ τις εφαρμογές γνωριμιών.
Ένας άνθρωπος μπορεί να συνομιλεί με δέκα πιθανά θύματα.
Ένα αυτοματοποιημένο σύστημα μπορεί να συνομιλεί με χιλιάδες.
Να απαντά.
Να προσαρμόζεται.
Να συνεχίζει τη συζήτηση.
Να λειτουργεί ημέρα και νύχτα.
Η απάτη επομένως αρχίζει να αποκτά κάτι που μέχρι τώρα είχαν κυρίως οι νόμιμες επιχειρήσεις:
αυτοματισμό και οικονομία κλίμακας.
Το AI κατεβάζει τον πήχη εισόδου
Υπάρχει ένα ακόμη εύρημα της έκθεσης που θεωρώ εξαιρετικά σημαντικό.
Η Anthropic αναφέρει ότι βλέπει διάδοση αυτών των δυνατοτήτων μεταξύ διαφορετικών κατηγοριών δραστών και σημειώνει ότι προηγμένες δυνατότητες γίνονται διαθέσιμες σε πολύ περισσότερους ανθρώπους.
Αυτό αλλάζει τη συζήτηση.
Για χρόνια η κυβερνοασφάλεια αντιμετώπιζε διαφορετικά έναν εξαιρετικά προηγμένο κρατικό attacker και έναν μικρό κυβερνοεγκληματία.
Φυσικά εξακολουθεί να υπάρχει τεράστια διαφορά.
Όμως το AI δίνει πλέον σε πολύ περισσότερους ανθρώπους πρόσβαση σε δυνατότητες που προηγουμένως απαιτούσαν περισσότερη τεχνική γνώση, περισσότερο χρόνο ή μεγαλύτερη ομάδα.
Δεν χρειάζεται να ξέρεις τα πάντα.
Αρκεί να ξέρεις αρκετά ώστε να ζητήσεις από το AI να σε βοηθήσει στα υπόλοιπα.
Αυτό πρέπει να μας προβληματίσει.
Υπάρχει όμως και η άλλη πλευρά
Θα ήταν λάθος να διαβάσουμε αυτή την έκθεση και να καταλήξουμε ότι «το AI είναι επικίνδυνο».
Δεν είναι αυτό το συμπέρασμα.
Η ίδια η έκθεση υπάρχει επειδή η Anthropic εντόπισε αυτές τις δραστηριότητες, έκλεισε λογαριασμούς και μοιράστηκε πληροφορίες με αρχές όπου κρίθηκε απαραίτητο.
Το AI είναι εργαλείο.
Μπορεί να χρησιμοποιηθεί από τον αμυνόμενο και από τον επιτιθέμενο.
Και εδώ βρίσκεται η πραγματική μάχη των επόμενων ετών.
AI εναντίον AI.
Ο επιτιθέμενος θα το χρησιμοποιεί για να βρίσκει γρηγορότερα αδυναμίες, να αυτοματοποιεί εργασίες και να δημιουργεί πειστικότερες απάτες.
Ο αμυνόμενος πρέπει να το χρησιμοποιεί για να αναγνωρίζει συμπεριφορές, να αναλύει τεράστιο όγκο δεδομένων, να εντοπίζει ύποπτη δραστηριότητα και να αντιδρά ταχύτερα.
Το πρόβλημα δημιουργείται όταν ο επιτιθέμενος βρίσκεται στο 2026 και η επιχείρηση εξακολουθεί να προστατεύεται σαν να βρίσκεται στο 2010.
«Εμένα γιατί να με στοχεύσουν;»
Εδώ επιστρέφουμε σε μια από τις πιο επικίνδυνες φράσεις που ακούω από μικρές επιχειρήσεις.
«Ποιος θα ασχοληθεί με εμένα;»
Η απάντηση είναι ότι ίσως κανείς να μη χρειάζεται να ασχοληθεί προσωπικά μαζί σας.
Αυτό ακριβώς αλλάζει η αυτοματοποίηση.
Δεν χρειάζεται ένας εγκληματίας να αποφασίσει:
«Σήμερα θα ασχοληθώ τρεις ώρες με τον κύριο Παπαδόπουλο.»
Μπορεί ένα σύστημα να εξετάζει εκατοντάδες ή χιλιάδες πιθανούς στόχους.
Να συγκεντρώνει πληροφορίες.
Να δημιουργεί διαφορετικές προσεγγίσεις.
Να δοκιμάζει.
Να συνεχίζει εκεί όπου βλέπει ανταπόκριση.
Η αυτοματοποίηση κάνει οικονομικά συμφέρουσα την επίθεση ακόμη και εναντίον μικρότερων στόχων.
Και αυτό είναι κάτι που κάθε μικρομεσαία επιχείρηση πρέπει να καταλάβει.
Ο άνθρωπος παραμένει η πόρτα
Παρά την τεχνολογία, ένα πράγμα δεν αλλάζει.
Πολλές επιθέσεις εξακολουθούν να χρειάζονται έναν άνθρωπο να κάνει κάτι.
Να πατήσει, να πιστέψει, να δώσει έναν κωδικό.
Να εγκρίνει μια συναλλαγή.
Να αλλάξει ένα IBAN.
Η διαφορά είναι ότι ο άνθρωπος απέναντί μας μπορεί πλέον να έχει έναν εξαιρετικά ικανό ψηφιακό βοηθό που τον βοηθά να μας πείσει.
Γι’ αυτό η εκπαίδευση του προσωπικού δεν γίνεται λιγότερο σημαντική στην εποχή του AI.
Γίνεται περισσότερο σημαντική.
Η κυβερνοασφάλεια πρέπει να γίνει γρηγορότερη από τον άνθρωπο
Αν ο επιτιθέμενος αυτοματοποιεί, δεν μπορούμε να περιμένουμε από έναν εργαζόμενο να είναι η μοναδική γραμμή άμυνας.
Χρειαζόμαστε τεχνολογία που να παρακολουθεί τι συμβαίνει.
Να εντοπίζει ασυνήθιστη συμπεριφορά.
Να προστατεύει ταυτότητες και λογαριασμούς.
Να αναγνωρίζει μια επίθεση ακόμη και όταν δεν μοιάζει με τον παραδοσιακό «ιό».
Και όταν κάτι συμβεί, να υπάρχει κάποιος που μπορεί να αντιδράσει.
Γιατί ένας επιτιθέμενος με AI μπορεί να λειτουργεί σε δευτερόλεπτα.
Η απάντηση «Θα το δει ο τεχνικός τη Δευτέρα» δεν είναι πλέον στρατηγική κυβερνοασφάλειας.
Δεν πρέπει να φοβηθούμε το AI. Πρέπει να φοβηθούμε την αδράνεια.
Χρησιμοποιώ την τεχνολογία εδώ και περισσότερα από 20 χρόνια και θεωρώ την Τεχνητή Νοημοσύνη μία από τις σημαντικότερες εξελίξεις που έχουμε δει.
Αυτό όμως πρέπει να το καταλάβουμε γρήγορα:
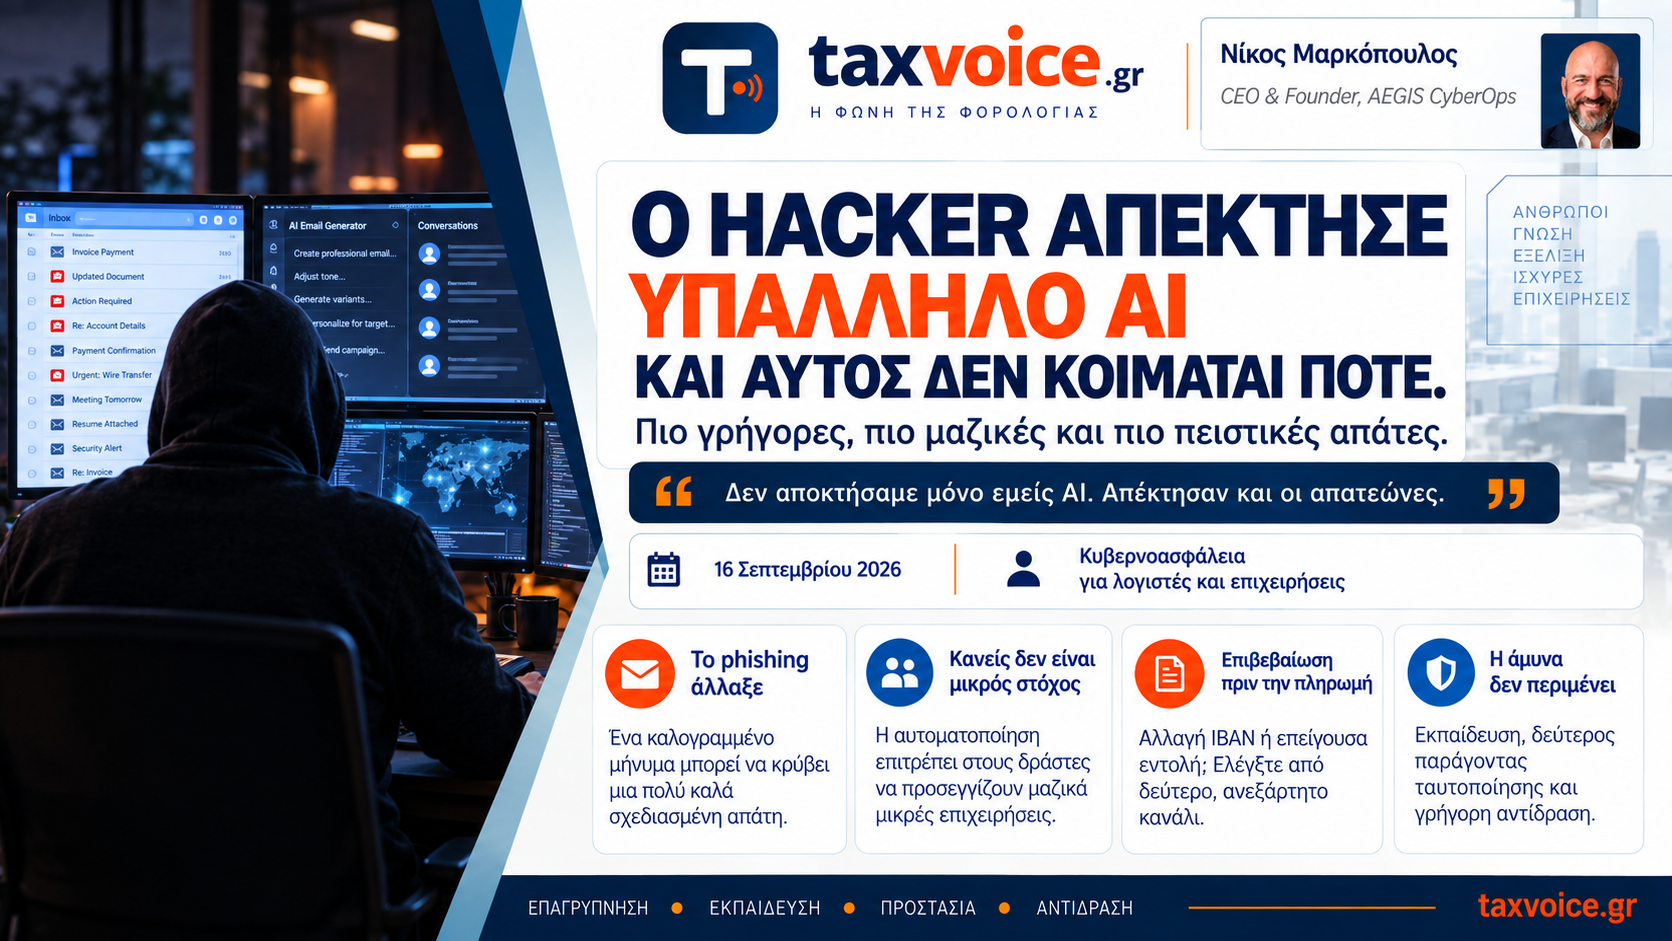
Δεν αποκτήσαμε μόνο εμείς AI. Απέκτησαν και οι άλλοι.
Ο λογιστής απέκτησε έναν βοηθό.
Ο δικηγόρος απέκτησε έναν βοηθό.
Ο επιχειρηματίας απέκτησε έναν βοηθό.
Το ίδιο και ο απατεώνας.
Και πιθανότατα το ίδιο και ο hacker.
Η ερώτηση λοιπόν για μια επιχείρηση δεν είναι αν θα χρησιμοποιήσει η ίδια Τεχνητή Νοημοσύνη.
Η πιο επείγουσα ερώτηση είναι:
Είναι έτοιμη να προστατευθεί από εκείνον που ήδη τη χρησιμοποιεί εναντίον της;
Η Τεχνητή Νοημοσύνη δεν άλλαξε τον λόγο για τον οποίο οι εγκληματίες επιτίθενται. Άλλαξε το πόσο γρήγορα, πόσο μαζικά και πόσο πειστικά μπορούν να το κάνουν.
5 ΠΡΑΓΜΑΤΑ ΠΟΥ ΠΡΕΠΕΙ ΝΑ ΑΛΛΑΞΟΥΝ ΣΤΗΝ ΕΠΟΧΗ ΤΟΥ AI
1. Μην εμπιστεύεστε ένα μήνυμα επειδή είναι καλογραμμένο.
Τα κακά ελληνικά δεν είναι πλέον αξιόπιστο σημάδι phishing.
2. Επιβεβαιώνετε τις κρίσιμες οικονομικές αλλαγές από δεύτερο κανάλι.
Αλλαγή IBAN, ασυνήθιστη πληρωμή ή επείγουσα εντολή χρειάζεται ανεξάρτητη επιβεβαίωση.
3. Χρησιμοποιείτε δεύτερο παράγοντα ταυτοποίησης.
Ένας κλεμμένος κωδικός δεν πρέπει να αρκεί για να ανοίξει την πόρτα.
4. Εκπαιδεύστε τους ανθρώπους σας για τη νέα γενιά απάτης.
Phishing, πλαστοπροσωπία και κοινωνική μηχανική γίνονται πολύ πιο πειστικά με AI.
5. Μην περιμένετε μόνο από τον άνθρωπο να καταλάβει την επίθεση.
Όταν ο αντίπαλος χρησιμοποιεί αυτοματοποίηση και AI, η άμυνα χρειάζεται σύγχρονη τεχνολογία εντοπισμού και δυνατότητα γρήγορης αντίδρασης.
Το άρθρο βασίζεται στην έκθεση της Anthropic «Detecting and countering misuse of AI: September 2026» (10/9/2026). Οι συγκεκριμένες περιπτώσεις αναφέρονται ως «σύμφωνα με την Anthropic», καθώς αποδίδονται από την ίδια την εταιρεία βάσει των εσωτερικών της ερευνών και δεν παρουσιάζονται εδώ ως ανεξάρτητα επαληθευμένα γεγονότα.